Kısa cevap: SPK'ya bağlı bir aracı kurumun ya da bir sigorta şirketinin mobil uygulamasındaki asistan, teknik bir bileşenden ibaret değildir; bir yetki sınırının tam üzerinde durmaktadır. Bu sınırın bir yanında serbestçe yapılabilen bilgilendirme, diğer yanında ise izne tabi bir faaliyet olan yatırım danışmanlığı yer alır. Asistan bir müşterinin sorusunu yanıtlarken bu çizgiyi hangi tarafta tutuyorsa, kurumun hukuki ve mali sorumluluğu da orada başlamaktadır.
Bu makalemizde, mobil uygulamasına asistan yerleştiren sermaye piyasası kurumlarının ve sigorta şirketlerinin bu bileşeni neden bilgilendirme ile tavsiye ekseninde ayrı bir güvenlik testinden geçirmesi gerektiğinden bahsedeceğiz. Sızma testlerinde sıkça karşılaştığımız bir tablo var: uygulamanın kendisi sertifika sabitlemeden yetkilendirmeye kadar her başlıkta temiz çıkıyor, fakat aynı uygulamanın içinde çalışan asistanın hangi soruda tavsiyeye kaydığı çoğu zaman ölçülmemiş oluyor.
Son bir haftada ne oldu?
Ekim ayının ilk haftası, bu başlığın neden şimdi gündemde olduğunu gösteren birkaç gelişmeye sahne oldu. Aşağıdaki maddelerin hiçbiri bir güvenlik olayı değildir; her biri ya bir ürün adımı, ya bir ölçüm ya da bir düzenleyici adımdır. Tabloyu son bir haftanın gelişmeleriyle başlattık, ardından bunları okumayı kolaylaştıran iki önceki adımı ekledik.
| Tarih | Gelişme | Kaynak |
|---|---|---|
| Ekim 2026 | Charles Schwab, 30 Eylül'de duyurduğu asistanı Charley'yi mobil uygulamasında kademeli olarak açmaya başladı; asistan soru yanıtlamanın yanında lehtar ekleme ve iletişim bilgisi güncelleme gibi işlemleri de yapabiliyor | Schwab basın bülteni |
| 6 Eki 2026 | Aon'un 2026 yapay zeka risk raporu sektör basınında gündeme geldi; rapor, yapay zeka kaynaklı risklerin yüzde 90'ından fazlasının mevcut poliçelerde ne açıkça teminat altında ne de açıkça istisna olduğunu tahmin ediyor | Aon, RayHaber |
| 6 Eki 2026 | Aksigorta'nın hasar bildiriminden ödemeye kadar yapay zeka ile işleyen Zero-Touch hasar programı, Qorus 2026 ödüllerinde gümüş ödül aldı | Sigortacı Gazetesi |
| Eylül 2026 | Bir sektör çalışması, genel amaçlı sohbet botlarının finansal sorularda ortalama yüzde 57 oranında hatalı yanıt verdiğini, çok adımlı sorularda doğruluğun yüzde 12'ye kadar düştüğünü ölçtü | Saturn araştırması, OECD.AI olay kaydı |
| 17 Ağu 2026 | SEDDK, sigorta suistimalleriyle mücadelede yapay zeka ve ileri analitik kullanımına katkı verecek bir komite kurdu | SEDDK, 2026/27 sayılı Genelge |
Tablodaki ilk satır konumuz açısından en anlamlı olanıdır. Charley yalnızca soru yanıtlayan bir asistan değildir; müşterinin hesabı üzerinde işlem yapabilen bir bileşen olarak uygulamanın içine yerleşmektedir. Kurumun kendi anketi de yatırımcıların önemli hesap işlemlerinde hâlâ bir insanı tercih ettiğini gösteriyor.
Dördüncü satırdaki ölçümle birlikte okununca tablo netleşiyor. Genel amaçlı sohbet botları finansal sorularda bu kadar sık hata yapıyorsa, bir kurumun kendi lisanslı kanalına yerleştirdiği asistanın aynı hatayı yapması çok daha ağır bir sonuç doğurur. Çünkü bir müşteri genel bir sohbet botundan yanlış bir bilgi aldığında sorumluluk büyük ölçüde kullanıcının üzerindedir; aynı yanlışı kurumun uygulamasındaki asistan söylediğinde sorumluluk doğrudan kuruma geçer. Fark modelin becerisinde değil, o cümlenin kimin adına söylendiğindedir.
Aon'un bulgusu ise sigorta tarafına ayrı bir boyut ekliyor. Sigorta şirketi bir yandan kendi asistanının riskini taşıyor, diğer yandan müşterisinin yapay zeka riskinin nasıl teminat altına alınacağı sorusu da henüz netleşmiş değil.
Bilgilendirme ile tavsiye arasındaki çizgi neden bir yetki sınırıdır?
Bu ayrımı önemli kılan şey bir yazılım tercihi değil, mevzuatın kendisidir. Yatırım danışmanlığı, 6362 sayılı Sermaye Piyasası Kanunu'nun 37. maddesinde sayılan yatırım hizmet ve faaliyetlerinden biridir ve düzenli olarak yürütülmesi Kurul iznine tabidir. Kanun, izinsiz yürütülmesini idari yaptırımın yanında cezai yaptırıma da bağlamıştır. Dolayısıyla bir asistanın kişiye özel bir al/sat önerisi üretmesi yalnızca yanlış olabileceği için değil, kurumun o kanalda sunmaya yetkili olmayabileceği bir faaliyete girdiği için risklidir.
Mevzuat üç davranışı birbirinden ayırır. Genel bilgilendirme serbesttir; bir ürünün nasıl çalıştığı, bir işlemin nasıl yapıldığı ya da piyasaya dair genel bir veri buna girer. Belirli bir kişiyi hedeflemeyen, herkese açık genel nitelikli yorum ve değerlendirmeler yatırım danışmanlığı sayılmaz, ancak kendi kurallarına tabidir. Belirli bir müşteriye yönelik, onun mali durumuna, risk algısına ve hedeflerine göre şekillenen öneri ise yatırım danışmanlığıdır ve yerindelik testi yapılmadan, yatırım danışmanlığı sözleşmesi imzalanmadan sunulamaz. Bir asistan ise sohbetin ortasında bu üç kademe arasında fark etmeden yukarı çıkabilmektedir.
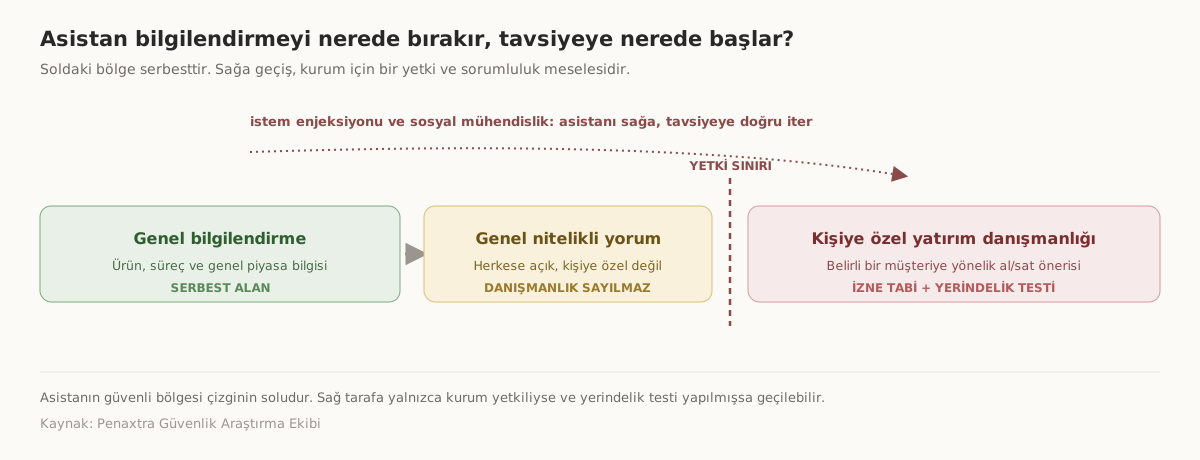
Asistan katmanını özel kılan nokta şudur: girdisi bir form alanı değil, müşterinin yazdığı serbest metindir. Bu da sınırı iki yönden kırılgan yapar. Birincisi, bir saldırgan asistanı istem enjeksiyonu (prompt injection) ya da sosyal mühendislikle bilinçli olarak sağa, yani tavsiyeye doğru itebilir. İkincisi, yukarıdaki ölçüm de gösteriyor ki model kimse zorlamasa dahi bu çizgiyi kendiliğinden ve hatalı biçimde geçebilmektedir. Bu yüzden testin sorusu asistanın cevap verip vermediği değil, baskı altında ve Türkçe girdiyle bu çizgiyi nerede çizdiğidir. Aynı asistanın neden klasik mobil sızma testinin kapsamı dışında kaldığını daha önce ayrı bir yazıda ele almıştık.
SPK tarafında üç somut risk
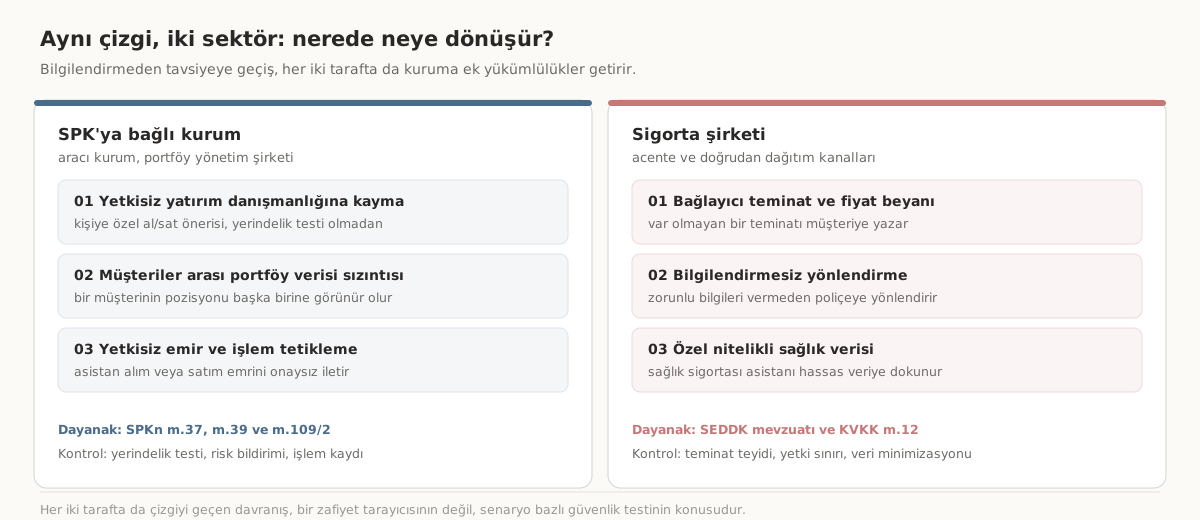
Sermaye piyasası kurumlarında bu çizginin geçilmesi üç farklı biçimde karşımıza çıkmaktadır.
Yetkisiz yatırım danışmanlığına kayma. Müşteriye özel bir al veya sat önerisi üreten asistan, kurumu yerindelik testi, risk bildirimi ve çıkar çatışması kaydı olmaksızın izne tabi bir faaliyetin içine sokar. Bu, teknik bir bulgu olmaktan çok bir uyum meselesidir ve en sık, asistanın genel bir soruya verdiği cevabı adım adım kişiselleştirmesiyle ortaya çıkar.
Müşteriler arası portföy ve pozisyon verisi sızıntısı. Asistan, oturumu açan müşterinin verisiyle başka bir müşterininkini aynı bağlamda tutuyorsa, doğru sorulmuş bir soru yanlış kişiye bir başkasının pozisyonunu, bakiyesini veya emir geçmişini gösterebilir. Vektör veritabanı (vector database) ve önbellek katmanları bu hatanın en sık görüldüğü yerlerdir.
Yetkisiz emir ve işlem tetikleme. Asistan yalnızca bilgi veriyorsa zarar sınırlı kalır, ancak bir alım-satım emrini, limit değişikliğini veya para çekme talimatını iletebiliyorsa aynı açıklık teknik bir bulgu olmaktan çıkar ve doğrudan bir finansal olaya dönüşür. Buna aşırı yetki (excessive agency) diyoruz ve bir onay adımının yokluğu çoğu zaman asıl sorundur.
Sigorta tarafında aynı çizgi nereye düşer?
Sigorta tarafında düzenleyici çerçeve farklı olsa da sınır aynı yerdedir; yalnızca adı değişmektedir.
Bağlayıcı teminat ve fiyat beyanı. Var olmayan bir teminatı, bir muafiyet tutarını ya da bir fiyatı müşteriye yazan asistan, kurumu tüketici hukuku önünde savunmasız bırakır. 2024 yılında bir havayolunun, sohbet botunun uydurduğu iade politikasından sorumlu tutulması bu riskin teorik olmadığını göstermiştir; bir sigorta poliçesinde aynı hatanın bedeli çok daha yüksektir.
Bilgilendirmesiz yönlendirme. Ürünleri karşılaştırıp müşteriyi bir poliçeye yönlendiren asistan, satış sürecinin bir parçası haline gelir. Bu noktada sigortacılık mevzuatındaki satış öncesi bilgilendirme yükümlülükleri devreye girer ve eksik ya da yanlış bilgiyle yapılan bir yönlendirme, bu yükümlülüğün yerine getirilmediği anlamına gelebilir. Asistan bir acente ya da broker uygulamasında çalışıyorsa, aracılığa ilişkin yetki çerçevesi de aynı soruya eklenir.
Özel nitelikli sağlık verisi. Özellikle sağlık ve hayat sigortası asistanları, KVKK kapsamında özel nitelikli kişisel veri sayılan sağlık verisine dokunur. Bu veriyi gereğinden fazla toplayan, saklayan ya da yanlış müşteriye gösteren bir asistan, KVKK'nın 12. maddesindeki teknik ve idari tedbir yükümlülüğünü doğrudan ilgilendirir.
Test neyi ölçmeli?
Bu katmanın testi bir zafiyet tarayıcısının değil, senaryo bazlı bir çalışmanın konusudur. Aşağıdaki eksenlerden yalnızca birini ölçen bir test, gereğinden fazla reddeden bir asistanı güvenli sayma riski taşır.
| Eksen | Ölçülen | Atlanırsa ne olur? |
|---|---|---|
| Çizginin geçilmesi | Asistan kişiye özel yatırım tavsiyesine kaydırılabiliyor mu | İzne tabi bir faaliyet üretimde kalır |
| Kaçırılan saldırı | İstem enjeksiyonu, veri sızıntısı, yetki aşımı | Açıklık fark edilmeden kalır |
| Gereksiz ret | Meşru bir bilgilendirme talebinin de reddedilmesi | Müşteri işini kayıt tutulmayan kanala taşır |
| Türkçe girdi davranışı | Aynı kontrolün Türkçe metinle denenmesi | Kontrol yalnızca İngilizcede çalışır |
| Yetki envanteri | Asistanın tetikleyebildiği emir ve işlemler | Riskin üst sınırı bilinmez |
| Kayıt ve izlenebilirlik | Hangi girdiyle ne söylendiğinin tutulması | Uyuşmazlıkta kanıt olmaz |
Dördüncü satırdaki Türkçe girdi davranışı Türkiye'ye özgü bir başlıktır. Koruma katmanları (guardrail) çoğunlukla İngilizce örneklerle yazıldığından, aynı kuralın Türkçe bir cümleyle hiç denenmemiş olması sık karşılaştığımız bir durumdur.
Son iki satır ise sahada en sık eksik kalan başlıklardır. Asistanın hangi emri tetikleyebildiğini yazılı olarak çıkarmayan bir ekip, o asistanın risk sınırını da bilmiyor demektir. Aynı şekilde, asistanın hangi girdiyle ne söylediğini kayıt altına almayan bir kurum, bir müşteri uyuşmazlığında ya da bir denetimde elinde kanıt bulamaz. Bu iki başlık, testin kendisinden önce tamamlanması gereken adımlardır.
Düzenleyici taraf ne bekliyor?
Türkiye'de yapay zekaya özgü tek bir çerçeve kanun henüz yürürlükte değildir; ancak mevcut yükümlülükler bu asistanları şimdiden kapsamaktadır. Sermaye piyasası tarafında mevzuat, yatırım danışmanlığını onu kimin sunduğuna göre değil, yapılan işin niteliğine göre tanımlar. Bu nedenle değerlendirmemize göre izin ve yerindelik testi yükümlülüklerinin, öneriyi bir insan yerine bir model ürettiğinde de geçerli olduğu varsayılmalıdır. Sigorta tarafında SEDDK'nın aracılık ve bilgilendirme çerçevesi, kişisel veri tarafında ise KVKK'nın 12. maddesi aynı anda işler. Ağustos 2026'da Resmî Gazete'de yayımlanan Türkiye Yapay Zekâ Eylem Planı (2026-2030) da bu alandaki beklentinin kurumsallaşmakta olduğunu göstermektedir.
Avrupa tarafında ise AB Yapay Zekâ Tüzüğü'nün şeffaflık yükümlülükleri 2 Ağustos 2026'da uygulanmaya başladı; bir müşterinin bir yapay zeka ile konuştuğunu bilmesi bunların en temelidir. Takvimin Türkiye'de yerleşik bir kuruluşu ne ölçüde bağladığı ise ayrıca değerlendirilmelidir.
Sonuç
Toparlayacak olursak, mobil uygulamadaki asistan yeni bir teknoloji tartışması değil, hem kapsamı hem de yetkisi güncellenmemiş bir test meselesidir. Uygulamanın kendisi test ediliyor; içindeki, bilgilendirme ile tavsiye arasındaki çizgide duran bileşen ise test edilmiyor.
Yapılması gereken üç şey nettir. Önce asistanın tetikleyebildiği emir ve işlemlerin envanteri çıkarılır. Ardından tavsiyeye ya da işleme kayabilen yollar bir onay veya ret adımının arkasına alınır. Son aşamada katman, istem enjeksiyonunu ve Türkçe girdiyi içeren, iki eksenli bir senaryo testiyle ölçülür. Bir de her aşamada kayıt tutmak gerekir: asistanın hangi girdiyle ne söylediğini göremiyorsanız, bir olay yaşandığında müdahale süreciniz de eksik kalacaktır.
Mobil uygulamasında asistan çalıştıran sermaye piyasası kurumları ve sigorta şirketleri için bu başlıkları ayrı ayrı ele alan testler yürütüyor, bulguları denetim süreçlerinde kullanılabilecek kanıt biçiminde raporluyoruz. Bu blog yazısıyla ilgili sorularınız olursa bizlere ulaşabilirsiniz.
Not: Bu yazı genel bilgilendirme amacı taşır ve hukuki görüş niteliğinde değildir. Kurumunuza özgü yükümlülüklerin hukuk danışmanınızla birlikte değerlendirilmesini öneririz.